Qué es ISO/IEC 27001
ISO/IEC 27001 es el estándar internacional de seguridad de la información. Publicado por la ISO (Organización Internacional de Normalización) y la IEC, define cómo montar y mantener un SGSI: un Sistema de Gestión de Seguridad de la Información. La versión vigente es la de 2022.
El punto clave es que no certifica un producto ni una tecnología concreta. Certifica una forma de gestionar: que la empresa identifica sus riesgos de información, decide qué controles aplicar, los pone en marcha y los revisa una y otra vez. No es «tenemos un antivirus»; es «tenemos un método para saber qué proteger, cómo y quién responde».
Por qué importa certificarse
La razón más honesta es la confianza. Cuando un cliente —sobre todo uno grande, un banco o el Estado— va a entregarte sus datos, necesita una garantía verificable de que los vas a cuidar. El certificado, emitido por un tercero independiente, es esa garantía. Deja de ser «confía en nosotros» y pasa a ser «un auditor externo lo comprobó».
- Abre puertas comerciales: muchas licitaciones y contratos grandes lo exigen como requisito de entrada. Sin él, ni siquiera te dejan competir.
- Reduce el riesgo real: el proceso te obliga a encontrar los agujeros antes de que lo haga un atacante. La seguridad mejora de verdad, no solo en el papel.
- Ordena la casa: roles claros, procesos escritos, respaldos probados. Deja de depender de que «Fulano se acuerde de hacerlo».
- Facilita el cumplimiento: se apoya y se complementa con leyes de protección de datos (como la Ley 1581 en Colombia o el GDPR en Europa).
Cómo se implementa, paso a paso
El corazón de la norma es un ciclo de mejora continua conocido como PDCA (por sus siglas en inglés: Plan, Do, Check, Act — Planificar, Hacer, Verificar, Actuar). No es un proyecto con final; es una rueda que gira siempre.
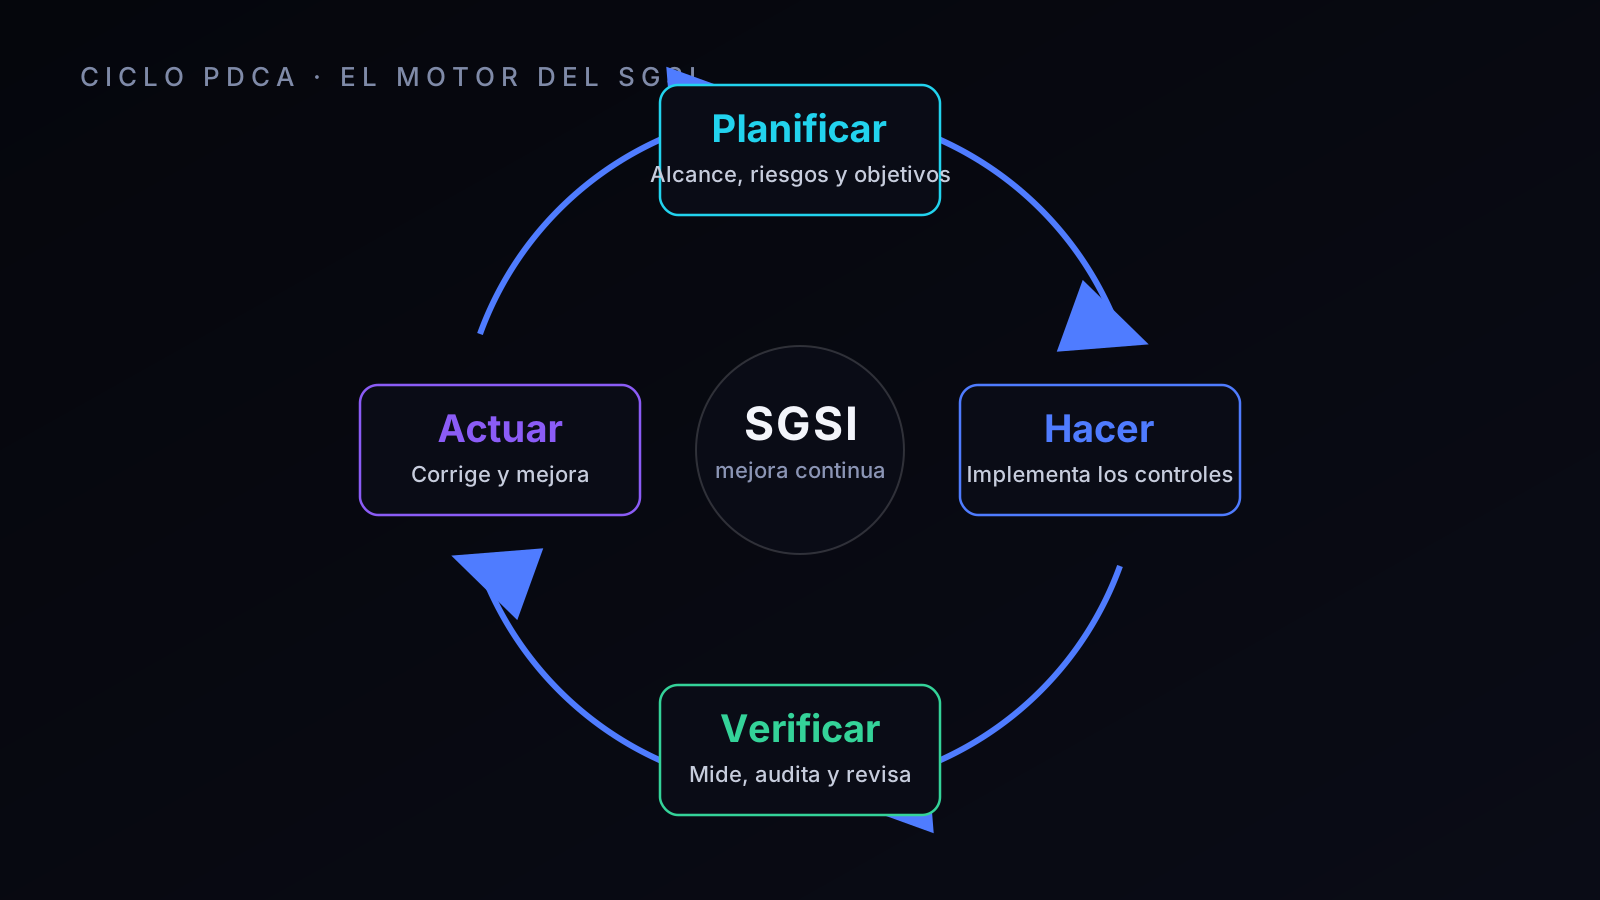
- Planificar: define el alcance (qué entra y qué no), consigue el respaldo de la dirección, haz un análisis de riesgos (qué puede fallar y cuánto duele) y elige los controles para tratarlos.
- Hacer: implementa esos controles —técnicos y de gestión—, escribe las políticas y capacita al equipo.
- Verificar: mide si funcionan, haz auditorías internas y una revisión por la dirección.
- Actuar: corrige lo que falló, cierra las no conformidades y mejora. Luego el ciclo reinicia.
La certificación llega cuando un organismo acreditado audita el sistema en dos etapas (revisión documental y auditoría en sitio). El certificado dura tres años, con auditorías de seguimiento anuales para confirmar que la rueda sigue girando.
Los controles: el Anexo A
La norma trae un catálogo de referencia —el Anexo A— que en la versión 2022 son 93 controles agrupados en cuatro temas. No se aplican todos a ciegas: se eligen los que tus riesgos justifican, y se documenta el porqué en la «Declaración de Aplicabilidad».
| Tema | De qué trata |
|---|---|
| Organizacionales | Políticas, roles, proveedores, manejo de incidentes (37 controles). |
| De personas | Concienciación, responsabilidades, trabajo remoto (8 controles). |
| Físicos | Accesos, equipos, escritorios y pantallas limpias (14 controles). |
| Tecnológicos | Cifrado, respaldos, registros, control de accesos (34 controles). |
Quién ya la tiene (y qué les dio)
Los gigantes que manejan datos ajenos la tienen desde hace años. Amazon Web Services, Microsoft Azure, Google Cloud e IBM mantienen su certificación ISO/IEC 27001 —es información pública, verificable en sus portales de cumplimiento—. No lo hacen por moda: sin ella, buena parte de sus clientes empresariales y de gobierno no podrían contratarlos.
Y esa es la lección para una empresa pequeña o mediana: el certificado que le exige un banco a AWS es el mismo que te puede abrir la puerta a ti con un cliente grande. La norma no distingue tamaños —distingue método—.
Cómo lo estamos haciendo en Xentris
En Xentris Tech estamos en proceso de implementación. No afirmamos tener el certificado todavía; estamos montando el SGSI con la misma seriedad con la que construimos software: definiendo el alcance, levantando el inventario de activos de información y priorizando los controles según el riesgo real de cada proyecto.
Nos toca de cerca porque trabajamos con datos sensibles: AutoSGSST procesa información de salud y seguridad laboral de empresas colombianas. Ahí la seguridad no es un adorno, es la base del servicio. Por eso el equipo está reforzando su formación en ciberseguridad para liderar la implementación con criterio y no de oídas.
Conclusión
Certificarse en ISO/IEC 27001 no es un trámite: es adoptar un método para proteger lo que más importa, los datos. Da confianza al cliente, abre puertas comerciales y ordena la casa por dentro. En los próximos dos artículos de esta serie profundizamos: por qué una empresa de IA lo necesita aún más, y la hoja de ruta concreta —con tiempos y costos— para lograrlo.
Pregúntale a este artículo
Eathan · IA de Farid, anclada al texto
Respuestas basadas solo en este artículo.
¿Esto le sirve a tu negocio?
Recibe un diagnóstico de IA gratis, hecho para tu caso en 60 segundos: qué automatizar, qué stack y el primer paso.